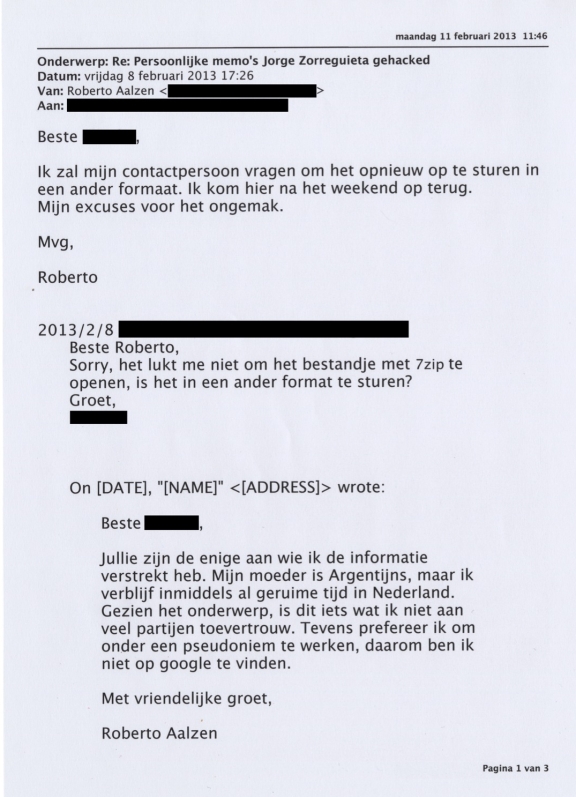
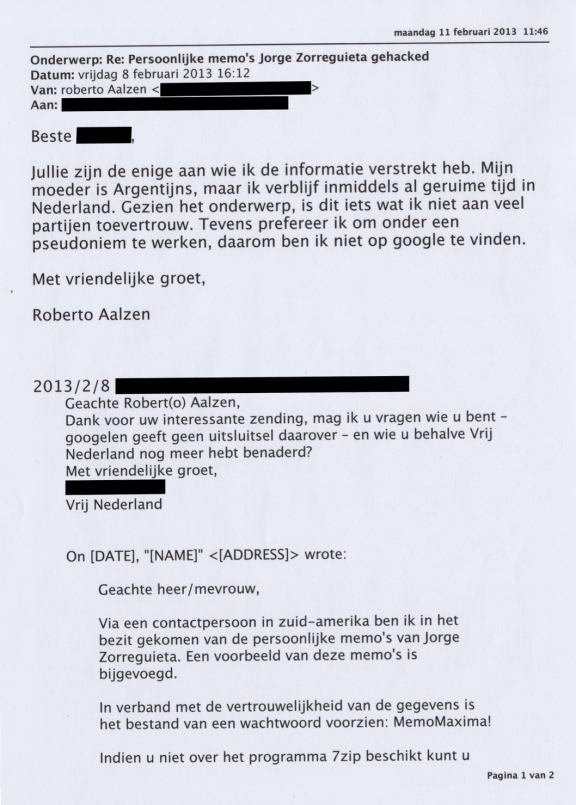
‘Persoonlijke memo’s Jorge Zorreguieta gehacked’ staat er in de aanhef van het mailtje. Het bericht komt vrijdagmiddag om tien voor vier binnen bij de verslaggevers van Vrij Nederland.
De afzender is ene ‘Roberto Aalzen’ die zegt van een Zuid-Amerikaanse bron explosieve informatie te hebben gekregen over Máxima’s vader. De ontvanger hoeft alleen maar het bijgevoegde attachment te openen.
De verleiding is groot en al snel is het raak: enkele collega’s klikken op het bestandje. Daarachter schuilt echter geen journalistieke scoop maar kwaadaardige software: de redacteuren zijn gehackt. Ze hebben ongemerkt een programma gedownload dat elke twintig minuten een kopie maakt van hun computerscherm en die beelden naar de hacker stuurt. Die ziet zo wat de redacteuren op dat moment aan het doen zijn.
Daarmee was de missie geslaagd. We hadden het Delftse IT-beveiligings bedrijf Fox-IT gevraagd om de kwetsbaarheid van de Vrij Nederland-redactie te testen. Met een simpel opzetje drong het bedrijf binnen en stuurde na afloop als bewijs de ‘gestolen’ screenshots op. ‘We doen dit vaker. En we komen altijd binnen,’ zegt Fox-IT-woordvoerder Joost Bijl. Dit was slechts een onschuldige aanval. Het meegestuurde programma vernietigde zichzelf na korte tijd.
Maar met dezelfde techniek had een hacker net zo gemakkelijk veel kwaadaardiger software kunnen instaleren. Bijl: ‘Als we bij jullie een zogenaamde “backdoor” hadden gedaan, hadden we het hele computer netwerk kunnen overnemen. We hadden kunnen meekijken met e-mail, documenten kunnen wissen of toevoegen, webcams en microfoons kunnen aanzetten, zonder dat iemand het door had.’ Tegelijkertijd had de hacker software kunnen installeren die de aanslagen van een toetsenbord registreert en alle wachtwoorden van de gebruiker achterhaalt. Zo makkelijk gaat het dus.
‘Is bronmateriaal wel in veilige handen bij een verslaggever?’
Het overkwam onlangs journalisten van The New York Times. Het lukte hackers om de wachtwoorden van alle werknemers te stelen. Daarna drongen ze binnen in de computers van drieënvijftig medewerkers en infiltreerden gericht in de e-mailaccounts van sommigen. Al snel klonk het dat Chinezen achter de hack zouden zitten. De krant had zich eerder kritisch uitgelaten over de rijkdom van Chinese machthebbers en daarbij anonieme bronnen opgevoerd. De hackers zouden via de illegale toegang tot het computersysteem van The New York Times hebben willen achterhalen wie die bronnen zijn.
Ook andere media, zoals The Wall Street Journal en persbureaus Bloomberg en AP, waren de dupe. Of het daadwerkelijk om Chinese aanvallen ging, staat nog niet vast. Maar de hacks tonen aan hoe kwetsbaar journalisten zijn voor digitale indringers. En dat ondermijnt het vertrouwen in de journalistiek. Is bronmateriaal wel in veilige handen bij een verslaggever? ‘Deze hack is perfect,’ schreef een commentator. ‘Want welke Chinese dissident gaat nu nog met The New York Times praten?’
Hoe waterdicht – of liever: hoe lek – zijn de Nederlandse media? Er zijn voorbeelden van bedrijven en instanties die zijn gehackt (DigiNotar, Rabobank), maar voor zover bekend is er hier nog nooit een serieuze cyberaanval geweest op journalisten. Toch werken zij óók met vertrouwelijke en soms explosieve informatie waarbij bronbescherming van essentieel belang is. En ook hier zouden derden ongetwijfeld graag willen meekijken om zo te achterhalen van wie die informatie afkomstig is. Dat kunnen criminelen zijn, maar net zo goed bedrijven of opsporingsdiensten. Zijn Nederlandse redacties en journalisten zich bewust van de gevaren die zij lopen? En welke voorzorgsmaatregelen nemen zij?
‘Ik pak het redelijk paranoïde aan,’ zegt freelance IT-journalist Brenno de Winter. ‘De kans dat ik in de gaten word gehouden, is gewoon heel groot.’ De Winter, zelf een expert op het gebied van computerbeveiliging, neemt de nodige maatregelen om zichzelf en zijn bronnen te beschermen. ‘Je loopt verschillende risico’s als journalist, maar ik maak me het meest zorgen over bemoeienis van overheidswege.’ De Winter vermoedt dat de staat hem in de gaten houdt. ‘Het Openbaar Ministerie heeft eerder onderzoek naar mij gedaan vanwege de ov-chipkaart (De Winter verwierf landelijke bekendheid door wekenlang op een gekraakte kaart te reizen, red.) en ik ben ooit met een vals identiteitsbewijs verschillende ministeries binnengekomen.’
Om te voorkomen dat anderen meekijken, zet De Winter geen gevoelige informatie op zijn laptop, gebruikt hij meerdere computers op verschillende locaties en versleutelt hij de gegevens. ‘Ik heb geen schijf die niet ge-encrypt is. Relevante e-mails en chatgesprekken versleutel ik ook.’ Daarnaast heeft De Winter meerdere telefoons, waarvan sommige met encryptie zijn beveiligd. En, mocht het echt gevaarlijk worden: ‘Ik heb ook fysieke onderduikadressen geregeld.’
Ook NOS-verslaggever Jeroen Wollaars gaat er vanuit dat hij kan worden afgeluisterd. ‘Als de AIVD een mail van mij wil lezen, dan kunnen ze dat. Een bepaalde vorm van paranoia is dus heel gezond.’ Net als De Winter maakt ook Wollaars gebruik van encryptie. Bij potentieel gevoelige onderwerpen surft en mailt hij ‘veilig’ met anonimiteitssoftware als Tor en VPN, allemaal vanaf zijn eigen laptop. ‘Dan gebruik ik het netwerk van de NOS niet, omdat dat een open systeem is en dus eerder vatbaar voor indringers.’ In uiterst gevoelige zaken zoekt de verslaggever zijn bronnen liever fysiek op in plaats van te mailen of te bellen.
‘Ik heb geen schijf die niet ge-encrypt is. Relevante e-mails versleutel ik ook’
Joost Oranje, hoofdredacteur van het programma Nieuwsuur, heeft het volste vertrouwen in de IT-systemen van de NOS. ‘Die zijn standaard uiteraard beveiligd met de geëigende zaken als passwords en firewalls. Daarnaast krijg je als medewerker iedere keer een unieke code, per sms, als je van buitenaf het systeem in wilt.’
Toch onderkent ook Oranje de risico’s. ‘Veiligheid is van wezenlijk belang, maar ik betwijfel of het bij journalisten wel voldoende op het netvlies staat. Ik neem ook wel eens informatie mee naar huis op een usb-stick. Dan zou ik dat kunnen versleutelen, maar in alle hectiek komt het er niet altijd van. Opsporingsinstanties en inlichtingenorganisaties zijn nieuwsgierig. Toen ik bij m’n vorige werkgever (Oranje was jarenlang redacteur van NRC Handelsblad, red.) over de Nederlandse betrokkenheid bij de Irak-oorlog schreef, kreeg ik stukken in handen die overduidelijk met allerlei veiligheidsmaatregelen waren omgeven en waar de instanties heel zenuwachtig van raakten.’
Hoewel hij er nooit bewijs van heeft gezien, vermoedt Oranje dat de overheid ook graag meekijkt bij journalisten. ‘Kijk hoeveel er in Nederland wordt getapt. Ik wil hier geen indianenverhalen ophangen en ik heb ook nooit het bewijs gezien dat ik ben gedwarsboomd of afgeluisterd. Maar als je me drie weken geleden had gezegd dat de Chinese militaire leiding opdracht heeft gegeven om in te breken in de redactiecomputers van The New York Times, had ik dat een mooi thema voor een nieuwe Ludlum gevonden. Maar het gebeurt! Het wachten is op dat het hier een keer fout gaat.’
Dat is ook de reden waarom onderzoeksjournalist Huub Jaspers van het radioprogramma Argos soms zijn telefoon thuis laat als hij een bron ontmoet. ‘Of ik haal de accu eruit. Anders kunnen ze traceren dat we allebei op hetzelfde tijdstip op dezelfde locatie zijn geweest.’ Jaspers vindt dat hij als journalist de verantwoordelijkheid draagt voor de bronbescherming. ‘Ik zeg altijd tegen mijn collega’s dat wij de veiligheidsexperts zijn, niet de bronnen. Het is niet hun dagelijkse bezigheid, niet hun expertise. Dat zou wel de onze moeten zijn.’
Telegraaf-verslaggever Bart Mos werd ontegenzeglijk door de AIVD in de gaten gehouden. Samen met zijn collega Joost de Haas publiceerde hij in 2006 een reeks artikelen over staatsgeheimen die waren gestolen bij de geheime dienst. ‘Voor we publiceerden hadden we al veiligheidsmaatregelen genomen,’ zegt Mos. ‘We maakten steeds nieuwe e-mailadressen aan bij Gmail of Hotmail. Dat deden we niet op de redactie, maar in internetwinkels. Aan onze bron gaven we dan het e-mailadres en het wachtwoord. We lieten berichten voor elkaar achter in de concept-folder. Zo hoefden we niet daadwerkelijk te mailen.’
Daadwerkelijke informatie wisselden de journalisten zoveel mogelijk uit tijdens fysieke ontmoetingen. Voor telefoonverkeer gebruikten ze anonieme prepaid telefoons. Ondanks alle voorzorgsmaatregelen werd het duo toch volop gescreend. Uiteindelijk werden ze aangehouden voor het voorhanden hebben van staatsgeheimen. In het daaropvolgende onderzoek werden beiden uiteindelijk vrijgesproken, maar uit het dossier bleek dat ze wel degelijk waren afgeluisterd, zowel telefonisch als direct, met behulp van camera’s en richtmicrofoons. Mos: ‘Mijn ervaring is dat uiteindelijk alles kraakbaar is. Er is bijvoorbeeld software die traceert welke prepaid toestellen op dezelfde zendmasten aanstralen als de reguliere toestellen. Dan worden die prepaids ook maar meteen afgeluisterd.’
Dat niet alleen opsporingsinstanties nieuwsgierig zijn, ondervond Mos toen hij berichtte over autobouwer Spyker. ‘Het waren kritische artikelen, de koers van het aandeel kelderde meteen na de publicaties. Mijn bronnen binnen het bedrijf waarschuwden me dat Spyker een recherchebureau in de arm had genomen. Ze wilden weten hoe ik aan m’n informatie kwam. Toen heeft de krant ook meteen de beveiliging opgevoerd, zowel digitaal als fysiek. Zelfs bij mijn privéadres stond ineens een beveiliger voor de deur.’
Het zijn niet-alledaagse voorbeelden, weet ook Mos. Hij is niet continu bezig met de vraag of er iemand meekijkt. Het hangt per keer af van het onderwerp of hij maatregelen neemt, in samenspraak met de veiligheidsspecialisten van de krant. Dat hij is afgeluisterd en begluurd door de overheid staat vast. Daar zijn rechtszaken over gevoerd. Maar of Mos en zijn krant ooit echt zijn gehackt, daarop wil de Telegraaf-verslaggever geen eenduidig antwoord geven. ‘Nee. En als het al zo zou zijn, zou ik het je niet vertellen. Je moet geen slapende honden wakker maken.’
Fox-IT: ‘Onze ervaring is dat een aanval altijd slaagt’
Affaires zoals die met de Telegraaf-journalisten en de AIVD hebben het beeld van een nieuwsgierige en wroetende overheid versterkt. Ook bij de Nederlandse Vereniging van Journalisten (NVJ). ‘We zijn ons zeer bewust van de risico’s, zeker in verband met bronbescherming,’ zegt NVJ-secretaris Thomas Bruning. ‘Instanties als het OM en de AIVD zijn soms zeer geïnteresseerd in de gegevens en de bronnen van journalisten.’
De NVJ geeft cursussen Digitale Beveiliging voor Journalisten. Daarin geeft ze informatie over zaken als versleuteling, anoniem surfen en computerbeveiliging. De training wordt gegeven door het bedrijf Certified Secure. ‘We leren journalisten hoe ze hun bronnen beter kunnen beschermen,’ zegt directeur Joost Pol. ‘Vaak gaat het ook om bewustwording. De eerste en allerbelangrijkste les is: klik niet overal op! Open geen bestanden van mensen die je niet kent.’
Dat is gemakkelijker gezegd dan gedaan. De crux van een goed opgezette hack is het zogenaamde social engineering. Hoe krijg je het potentiële slachtoffer zover om te klikken op een meegestuurde foto, link of een attachment? Iedereen kent de slecht geformuleerde mailtjes die dagelijks binnenkomen, waarin werk, rijkdom en ander geluk voor het grijpen ligt. Ze worden met tienduizenden tegelijk verstuurd in de hoop dat er iemand toehapt. Phishing heet dat in hackersjargon. De meeste ontvangers trappen er niet in.
Maar wat als je een op het lijf geschreven e-mail ontvangt? Stel je ben op zoek naar een klassieke Peugeot 504 uit 1978 en hebt die wens kenbaar gemaakt op je Facebookaccount, een advertentie gezet op Marktplaats en je vraag op Twitter uitgezet. Allemaal openbare informatie. Met die gegevens kan iemand zich bijvoorbeeld voordoen als een ‘kennis van een kennis’ die is ingeseind over jouw wens en een mooi exemplaar in zijn Brabantse schuur heeft staan. Je hoeft slechts op de link en vervolgens op de foto van de auto te klikken om de oldtimer te bewonderen. Dan is het kwaad geschied en staat er malware op je harde schijf.
Zover ging het mailtje over Zorreguieta aan Vrij Nederland niet. Maar het was voor sommige redacteuren goed genoeg om aan te klikken. ‘Dat hebben we in een paar uur tijd in elkaar gezet,’ zegt Joost Bijl van Fox-IT. ‘Het was vrij amateuristisch. De hack op The New York Times was veel geavanceerder. Onze ervaring is dat een aanval altijd slaagt. Je moet er als journalist altijd vanuit gaan dat je gecompromitteerd bent.’
Lees ook: ‘Hoe communiceer ik veilig?’ en het interview met hacker en WikiLeaks-woordvoerder Jacob Appelbaum. Deze week in Vrij Nederland
Je reactie wordt geplaatst zodra deze is goedgekeurd. Je reactie is geplaatst.